
离职员工的账号还在看你的AI知识库3个真实收权做法
离职员工的账号,还在看你的AI知识库?3个真实收权做法
最近碰到一个客户,IT负责人离职半年之后,新管员盘点系统,才发现那个账号还能登录AI知识库。
里面的研发资料、客户档案、报价记录,他这半年随时可以看,还可以下载。
单个账号倒好处理,老板真正后怕的,是不知道还有多少个这样的账号在外面飘着。
图老师把这件事拆开看,问题集中在3处最常漏的权限,今天讲透,再给一套收权的标准做法。
3处最常漏的权限
第一处,账号本身。
大部分公司上AI知识库的时候开通了一批账号,后来人员流动,账号没停,密码没改,挂在那里。
有人觉得无所谓,一个登录入口而已。但账号背后是身份,是它能看到的每一份资料。
审计里最常见的发现是:在职名单30人,有效账号快50个。
多出来的那些,有离职没停的,有项目期给外部顾问开的,还有测试完忘删的公共号。
每一个都是敞着的数据安全口子,只是没人去翻而已。
盘点的判断标准很简单:把登录日志拉出来,30天内有登录记录但不在在职名单里的账号,一律先冻结再核实。
实际项目里,一家200人规模的公司,首轮盘点通常能清出20到40个这样的账号,比例高得超出大多数老板的预期。
第二处,API密钥。
为了对接业务系统,知识库一般会发几把API密钥出去,有的给了第三方开发,有的写在了老代码里。
密钥不会自己过期,人走了密钥还活着。
拿这把钥匙的人,绕过页面端的一切管控,直接批量拉数据。
页面端你还能记日志、限次数,密钥通道里这些动作静悄悄的,不主动查根本看不见。
图博数智做实施时的硬规矩是:密钥全部设有效期,最长90天,到期必须换新,对接方代码里写死的,一律改成从配置中心读取。
第三处,导出记录。
账号停了、密钥换了,还有一件事没人查:离职前那段时间,他导出过什么。
收权收的是未来的口子,导出审计查的是已经发生的事。这两件事必须一起做,只做一半等于没做。
真实的教训里,资料早就跟着U盘、网盘、私人邮箱出了门,账号停不停,意义已经不大。
异常的判断线可以定在:单日导出量超过他日常均值3到5倍,或集中在深夜时段批量拉取,命中就该追。
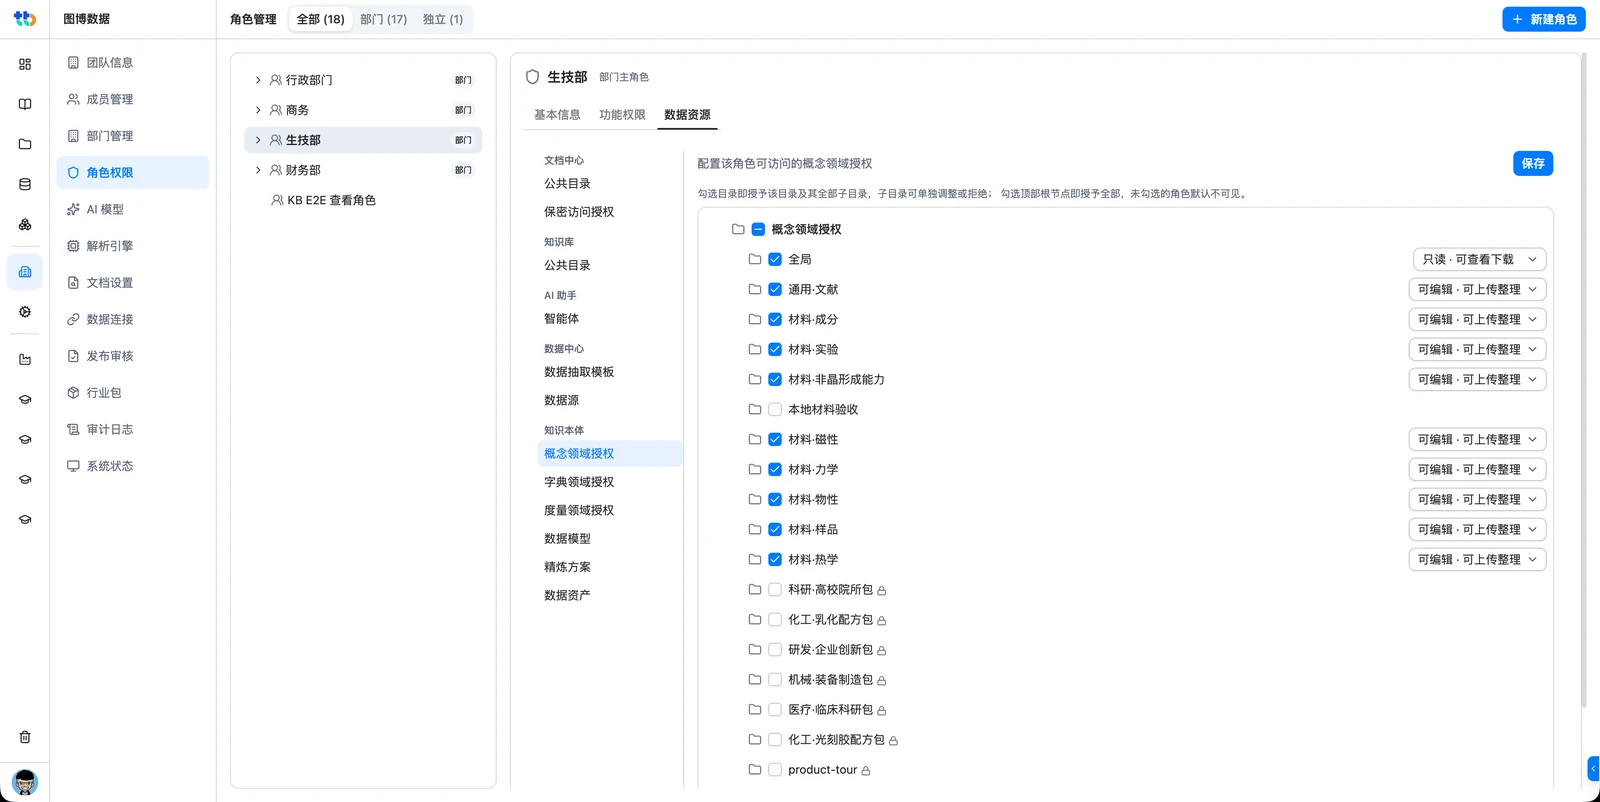
按角色分层设计权限
3处漏点讲完,很多老板的下一个反应是:那我把权限全收紧,人人都只给最小口子。
方向对,但一刀切会切死业务。研发要查配方,销售要查客户档案,财务要查制度,大家要的不一样。
靠谱的做法是按角色分层。
普通员工,只开自己业务条线的知识库,能问答、能检索,默认不能导出原文。
项目骨干,在自己负责的项目范围内多给一层,可以看完整文档,导出需要留痕。
管理员分层更细:管内容的不一定管账号,管账号的不一定看得见业务数据,权限跟着职责走,别全部堆给一个人。
分层的好处是,收权的时候不用挨个翻账号,按角色一调整,整批人就位。
新人入职也是同理,进什么角色,自动继承什么口子,不用靠老师傅口头交代。
调岗也一样,人从研发调去销售,权限跟着角色切换,旧条线的资料自动看不见了。
常有老板问,公司就二三十人,值得搞这么细吗。
值得。角色分层不挑公司大小,三五个角色半小时就能定完,比事后一个个账号去翻省事得多,而且越小的公司,越经不起一次资料外泄。
这套分层图博数智在给客户做AI知识库落地时是第一步就画好的,权限模型跟着组织架构走,人动权限动。
离职交接的标准动作
分层是日常,离职是节点。节点上要有一张固定的动作清单。
图老师给客户用的清单不长,六条。
一是触发条件写死:离职审批一旦发起,账号冻结自动执行,不靠谁记得。
二是冻结先于注销,留30天可查期,期间只读不可导出,交接需要的历史记录还在。
三是名下知识盘点一遍:他维护的文档、他建的问答集、他标注的数据,移交给接手人,别让知识跟着人走。
四是API密钥全量轮换,对接方重新发新钥,老钥立即作废。
五是查离职前30到90天的导出与访问日志,异常大批量拉取要能回溯到具体资料。
六是交接双人确认,接手人签字,IT归档,这条链路将来审计拿得出来。
这六条不挑系统,自建的知识库、采购的平台都适用,差别只在谁来执行。

收权和沉淀同步做
清单里第三条图老师要多说两句,因为它最容易被跳过。
很多公司的离职流程里,收权做得很勤快,账号当天就停。
但那个人脑子里的东西没人管:他经手的客户为什么这么报价、那个项目踩过什么坑、哪份资料是他独家维护的。
人一走,问题两周后爆发:文档还在,但没人说得清来龙去脉。
收权管住的是数据的出口,沉淀留住的是知识的入口,这两件事必须在同一个交接里做完。
具体做法是离职前的知识盘点用AI知识库来托底:他把经手的项目资料、处理口径、客户备注,结构化地写进知识库,接手人靠问答就能续上。
先沉淀,再收权,顺序不能反。
那位发现IT旧账号的客户,后来按这套动作把流程重走了一遍,顺手清掉了十几个僵尸账号。
离职流程从那以后多了一道闸,谁提离职,系统里先跑一遍收权动作。
图老师在图博数智做inFab交付,安全这条线看得最紧。
inFab本地化部署跑在企业内网,权限、审计、留痕都是产品级功能,谁看了什么、导了什么,一条记录能查到底。
在图博数智这里,数据不出本地是默认做法。
谁最该先补这门课
收尾给一个判断标准,对照你们公司的情况。
账号数比在职人数多的,先做账号盘点。
对接过外部系统、发过API密钥的,先做密钥轮换。
从没看过导出日志的,先把日志打开看一周。
三类全占的,说明权限体系还没建起来,建议按分层设计推倒重做,别缝缝补补。
知识库里装的东西越值钱,这门课越要早点补上。
数据安全的账算起来很简单:建体系花几天,漏一次够你赔的。
关注我,图老师每天分享一个企业AI落地的真问题、真办法。